فیشینگ و سرقت اطلاعات
فیشینگ و سرقت اطلاعات از رایجترین تهدیدهای امنیتی اینترنت هستند که با جعل هویت، لینکهای تقلبی، ایمیل و پیامک جعلی یا صفحات ورود مشابه سایت اصلی، کاربران را به افشای رمز عبور و اطلاعات حساس ترغیب میکنند. در این مقاله با انواع فیشینگ، روشهای تشخیص سایت جعلی، راههای جلوگیری از سرقت اطلاعات و اقدامات ضروری پس از افشای اطلاعات آشنا میشوید.
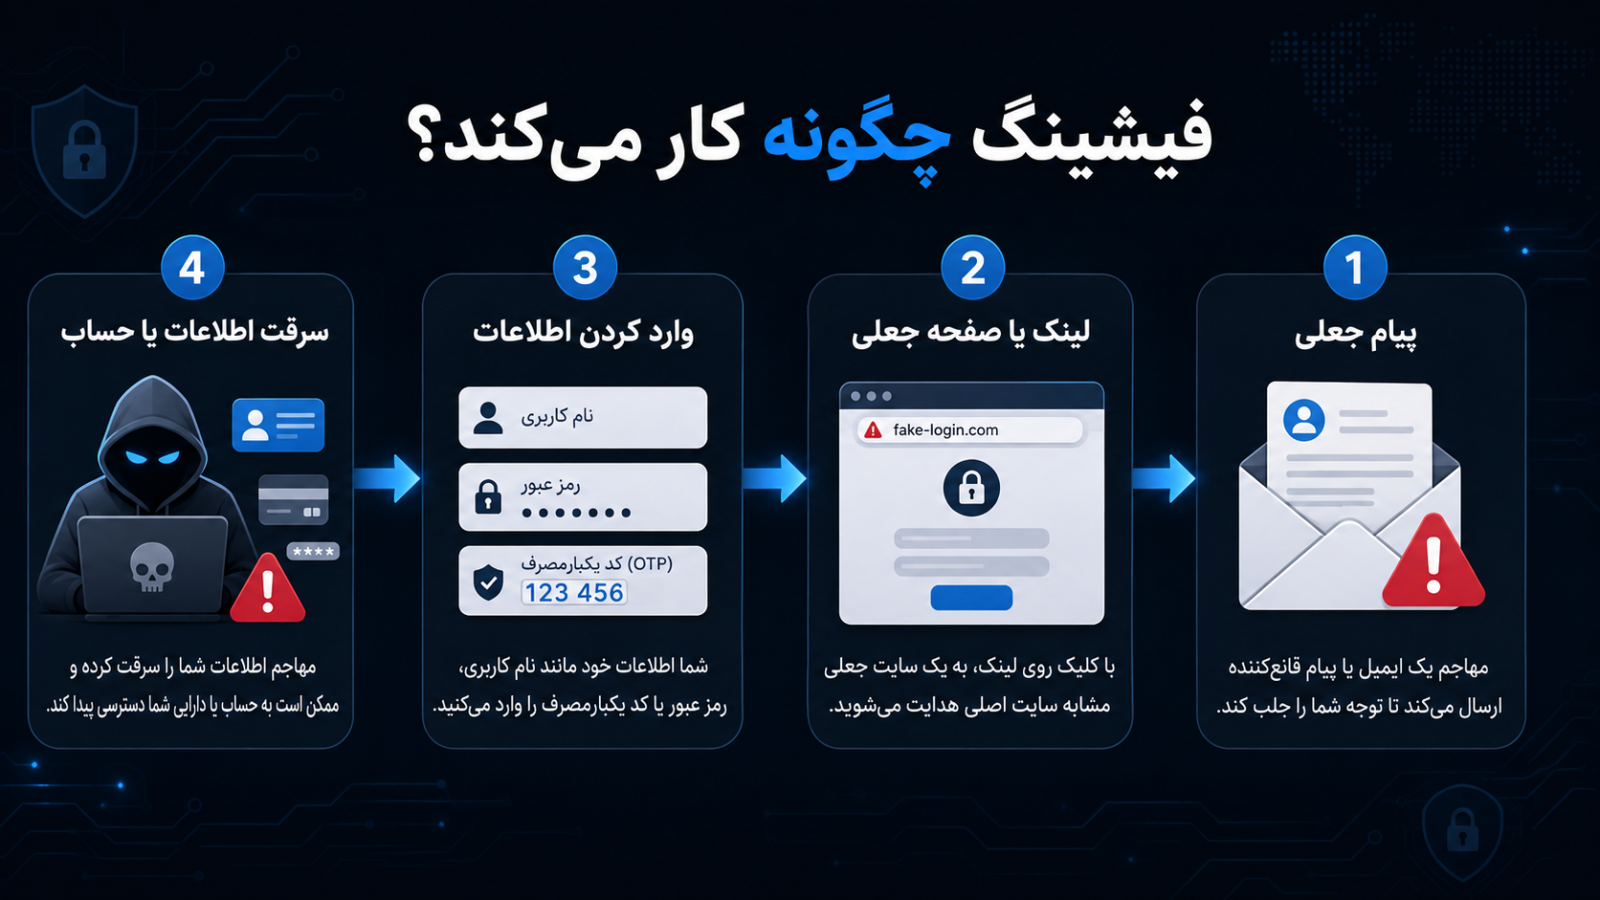
فیشینگ و سرقت اطلاعات از رایجترین تهدیدهای امنیتی در فضای اینترنت هستند؛ حملاتی که برخلاف بسیاری از نفوذهای پیچیده، الزاماً به آسیبپذیری فنی در سرور یا نرمافزار نیاز ندارند. در فیشینگ، مهاجم تلاش میکند خود کاربر را متقاعد کند اطلاعات حساس خود را در اختیار او قرار دهد، روی لینکی جعلی کلیک کند، فایل آلودهای باز کند یا وارد صفحهای شود که ظاهراً کاملاً معتبر به نظر میرسد.
ممکن است یک صفحه فیشینگ از نظر رنگ، لوگو، فونت، فرم ورود و حتی آدرس صفحه بسیار شبیه سایت واقعی طراحی شده باشد. هدف مهاجم معمولاً سرقت اطلاعاتی مانند رمز عبور، ایمیل، شماره تلفن، اطلاعات حساب بانکی، کدهای احراز هویت، Session، اطلاعات سازمانی یا سایر دادههای ارزشمند است.
نکته خطرناک اینجاست که داشتن آنتیویروس، فایروال یا حتی SSL بهتنهایی نمیتواند همه حملات فیشینگ را متوقف کند. بخش بزرگی از این حملات مستقیماً روی اعتماد و تصمیمگیری انسان تمرکز دارند.
در این راهنما بررسی میکنیم فیشینگ چیست، حملات فیشینگ چگونه کار میکنند، مهمترین انواع آن کداماند، چگونه سایت جعلی را تشخیص دهیم، چگونه از سرقت اطلاعات جلوگیری کنیم و اگر اطلاعات خود را در اختیار یک سایت فیشینگ قرار دادیم چه اقداماتی باید انجام دهیم.
فیشینگ چیست؟
Phishing نوعی حمله مهندسی اجتماعی است که در آن مهاجم خود را بهعنوان یک فرد، شرکت، سازمان یا سرویس معتبر معرفی میکند تا قربانی را به انجام عملی خاص ترغیب کند.
این عمل میتواند شامل:
- وارد کردن نام کاربری و رمز عبور؛
- ارسال اطلاعات بانکی؛
- وارد کردن کد تأیید؛
- دانلود فایل؛
- کلیک روی لینک؛
- نصب نرمافزار؛
- ارسال اطلاعات محرمانه؛
- انجام پرداخت
باشد.
در بسیاری از موارد مهاجم اصلاً به سرور اصلی قربانی نفوذ نمیکند.
او فقط نسخهای مشابه از صفحه ورود سرویس موردنظر ایجاد میکند و کاربر را به آن صفحه هدایت میکند.
اگر قربانی اطلاعات را وارد کند، دادهها در اختیار مهاجم قرار میگیرند.
چرا فیشینگ هنوز یکی از حملات موفق اینترنت است؟
فناوریهای امنیتی طی سالها پیشرفت زیادی کردهاند.
امروزه بسیاری از سایتها از:
- HTTPS؛
- Firewall؛
- 2FA؛
- سیستم تشخیص نفوذ؛
- Anti-Malware؛
- Email Filtering
استفاده میکنند.
بااینحال، فیشینگ همچنان مؤثر است زیرا ضعیفترین حلقه امنیت در بسیاری از سیستمها تصمیم انسانی است.
مهاجم بهجای شکستن الگوریتم رمزنگاری میتواند از قربانی بخواهد خودش رمز عبور را وارد کند.
به همین دلیل مهندسی اجتماعی گاهی بسیار کمهزینهتر از نفوذ فنی مستقیم است.
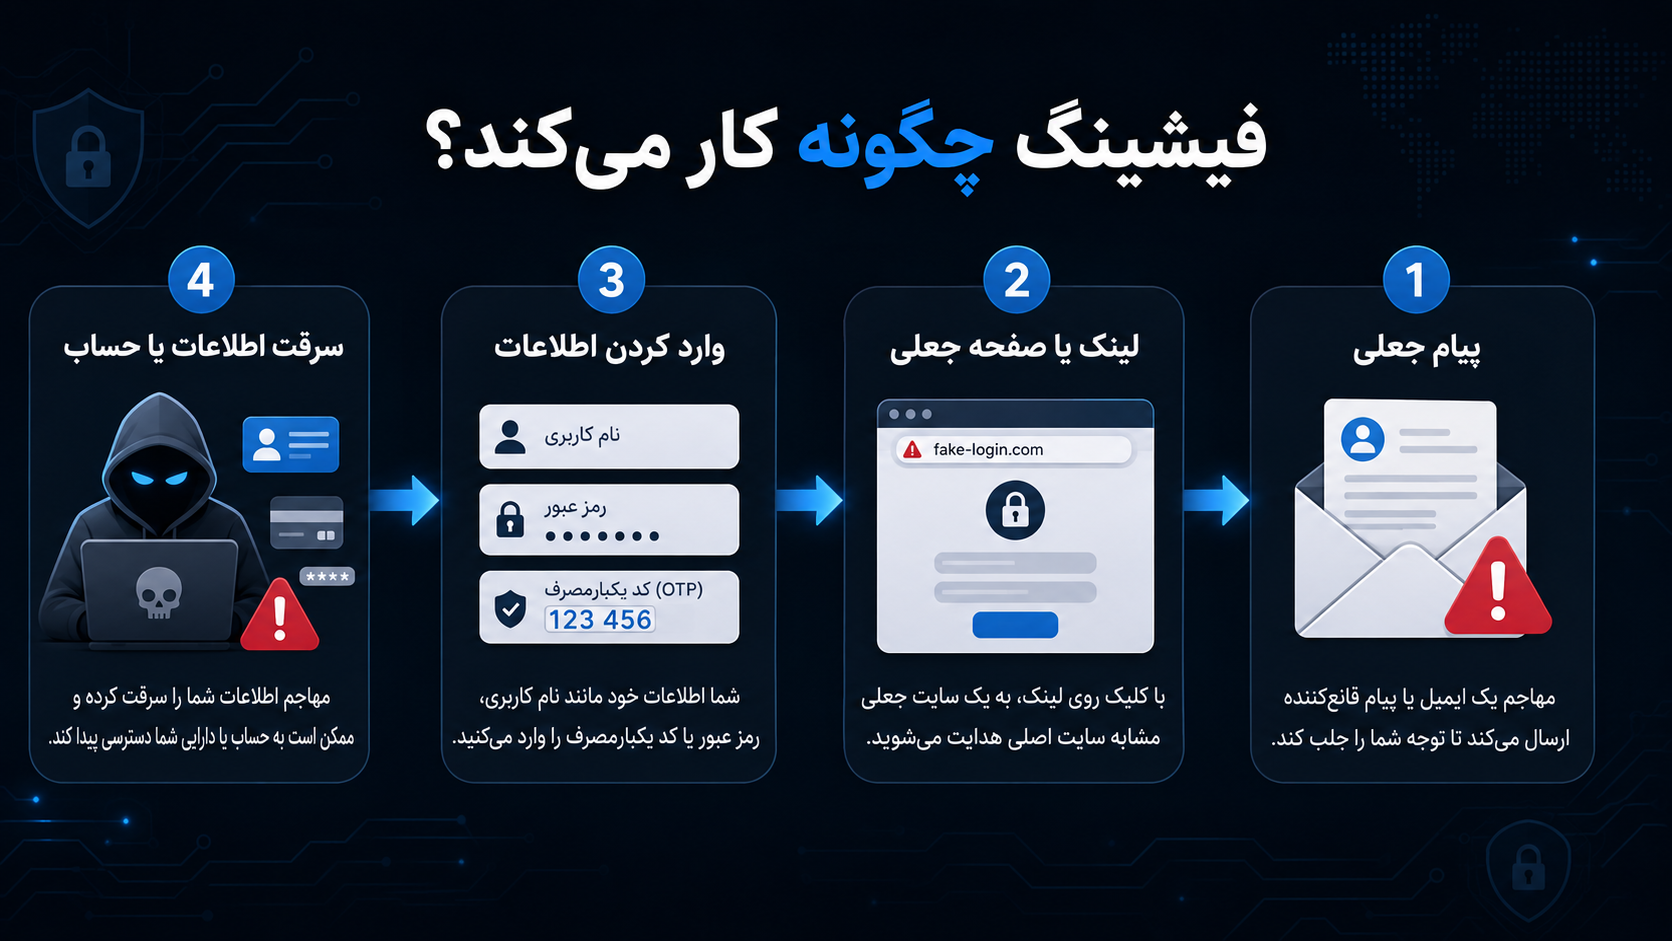
فیشینگ چگونه کار میکند؟
اگرچه سناریوهای فیشینگ متفاوتاند، بسیاری از آنها چند مرحله مشترک دارند.
مرحله اول: جلب توجه قربانی
مهاجم ابتدا پیامی ارسال میکند که باید باعث واکنش کاربر شود.
برای مثال:
«حساب شما مسدود خواهد شد.»
«پرداخت شما ناموفق بوده است.»
«بسته پستی شما منتظر تأیید است.»
«رمز عبور شما منقضی شده است.»
«برای دریافت جایزه کلیک کنید.»
هدف ایجاد یکی از احساسات زیر است:
- ترس؛
- عجله؛
- کنجکاوی؛
- طمع؛
- اعتماد؛
- نگرانی.
مرحله دوم: هدایت به مقصد جعلی
کاربر از طریق:
- ایمیل؛
- پیامک؛
- پیامرسان؛
- شبکه اجتماعی؛
- QR Code؛
- تبلیغ جعلی
به صفحهای منتقل میشود.
ظاهر صفحه معمولاً مشابه سرویس اصلی است.
مرحله سوم: درخواست اطلاعات
در صفحه جعلی ممکن است از کاربر درخواست شود:
- ایمیل؛
- رمز عبور؛
- اطلاعات کارت؛
- کد OTP؛
- شماره تلفن؛
- اطلاعات شخصی
را وارد کند.
مرحله چهارم: استفاده از اطلاعات سرقتشده
پس از دریافت اطلاعات، مهاجم ممکن است:
- وارد حساب کاربر شود؛
- رمز عبور را تغییر دهد؛
- سایر حسابها را آزمایش کند؛
- اطلاعات بیشتری سرقت کند؛
- از حساب قربانی برای فریب دیگران استفاده کند.
به همین دلیل سرعت واکنش پس از افشای اطلاعات اهمیت زیادی دارد.
سرقت اطلاعات چیست؟
سرقت اطلاعات یا Data Theft به دسترسی، کپی، انتقال یا استفاده غیرمجاز از اطلاعات گفته میشود.
این اطلاعات میتوانند شامل:
- اطلاعات ورود؛
- اطلاعات مالی؛
- شماره تلفن؛
- ایمیل؛
- اسناد؛
- اطلاعات مشتریان؛
- کلیدهای API؛
- اطلاعات سازمانی؛
- Sessionها؛
- فایلهای محرمانه
باشند.
فیشینگ یکی از روشهای سرقت اطلاعات است، اما تنها روش نیست.
اطلاعات ممکن است از طریق:
- Malware؛
- Data Breach؛
- SQL Injection؛
- Spyware؛
- Infostealer؛
- Credential Stuffing؛
- دسترسی داخلی غیرمجاز
نیز سرقت شوند.
تفاوت فیشینگ و هک چیست؟
این دو اصطلاح یکسان نیستند.
هک یا نفوذ معمولاً به سوءاستفاده فنی از یک سیستم، حساب یا نرمافزار اشاره دارد.
فیشینگ بیشتر بر فریب کاربر تمرکز دارد.
برای مثال:
اگر مهاجم آسیبپذیری Server را Exploit کند، با یک نفوذ فنی روبهرو هستیم.
اگر همان مهاجم صفحه جعلی Login ایجاد کند و رمز را از کاربر بگیرد، این یک حمله Phishing است.
البته این دو میتوانند در کنار هم استفاده شوند.
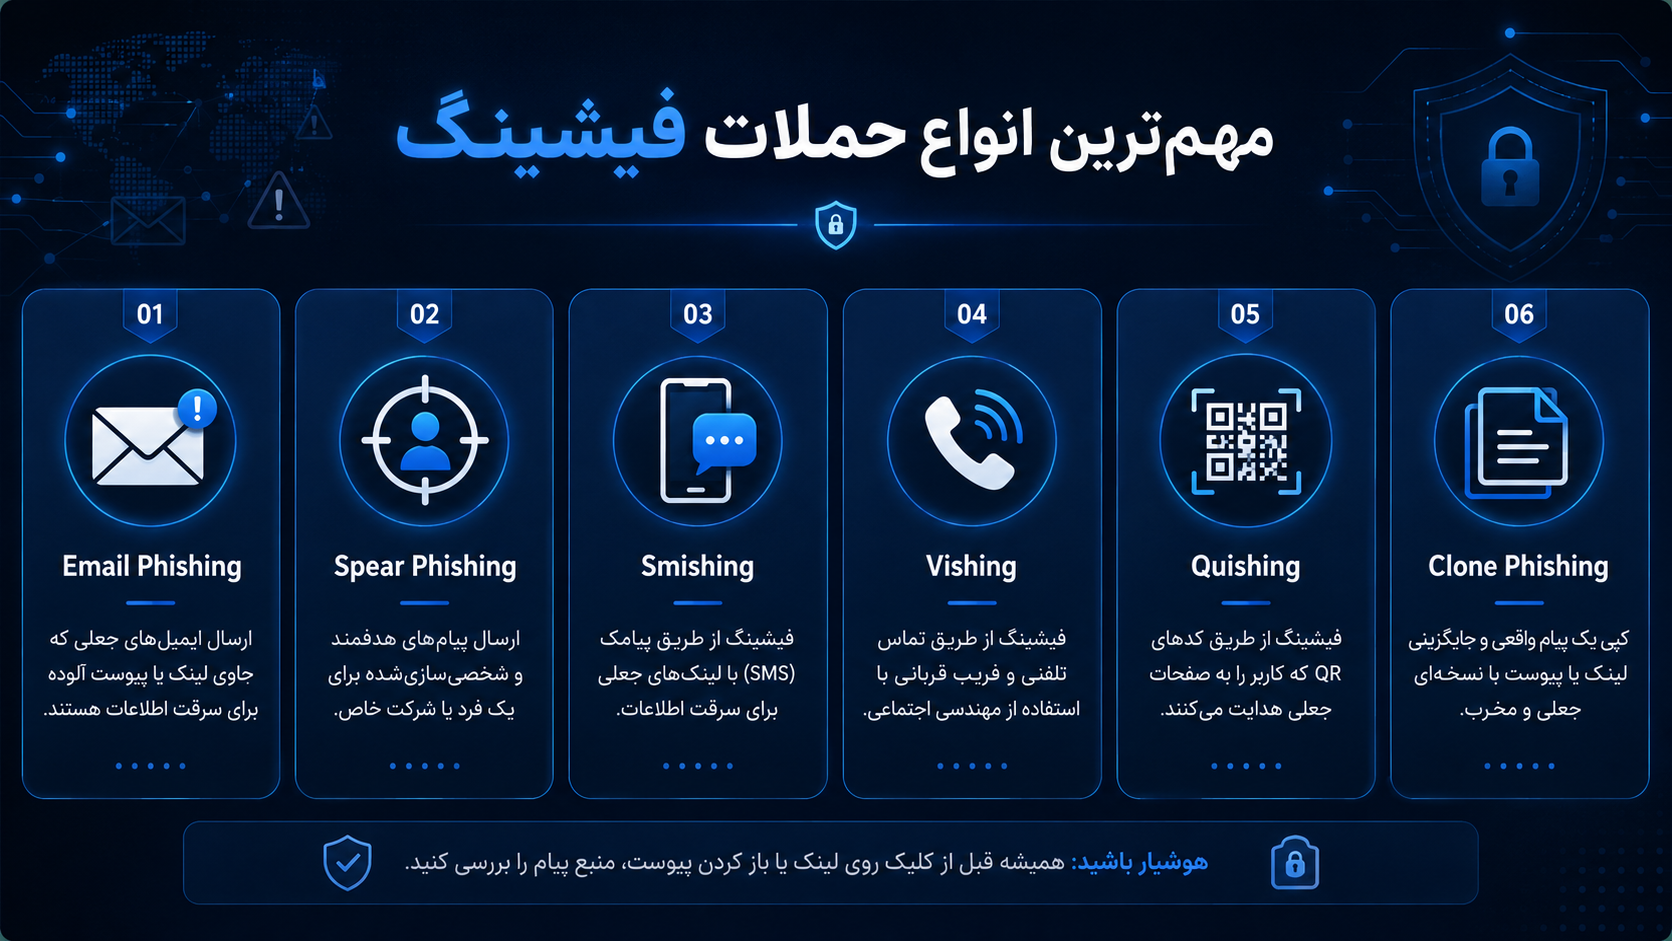
مهمترین انواع حملات فیشینگ
فیشینگ فقط یک ایمیل جعلی نیست. حملات میتوانند از کانالها و تکنیکهای مختلف استفاده کنند.
۱. Email Phishing
رایجترین مدل فیشینگ از طریق ایمیل انجام میشود.
مهاجم ممکن است ایمیلی شبیه:
- بانک؛
- سرویس ایمیل؛
- شبکه اجتماعی؛
- فروشگاه؛
- شرکت Hosting؛
- سازمان دولتی
ارسال کند.
هدف معمولاً کلیک روی یک لینک یا دانلود Attachment است.
۲. Spear Phishing چیست؟
در Phishing عمومی یک پیام برای تعداد زیادی کاربر ارسال میشود.
اما Spear Phishing هدفمندتر است.
مهاجم ممکن است درباره قربانی تحقیق کرده و اطلاعاتی مانند:
- نام؛
- سمت شغلی؛
- شرکت؛
- پروژه؛
- همکاران
را در پیام استفاده کند.
برای مثال پیام ممکن است بهجای:
«کاربر گرامی»
با نام واقعی شخص شروع شود.
همین جزئیات احتمال اعتماد قربانی را افزایش میدهند.
۳. Whaling چیست؟
Whaling نوع خاصی از Spear Phishing است که معمولاً مدیران ارشد یا افراد با دسترسی زیاد را هدف میگیرد.
برای مثال:
- مدیرعامل؛
- مدیر مالی؛
- مدیر IT؛
- Administrator سیستم.
دسترسی چنین افرادی میتواند ارزش بسیار بیشتری برای مهاجم داشته باشد.
۴. Smishing چیست؟
Smishing ترکیبی از:
SMS + Phishing
است.
در این روش پیام جعلی از طریق SMS ارسال میشود.
برای مثال:
«بسته شما به دلیل نقص آدرس تحویل نشده است. برای اصلاح آدرس وارد لینک شوید.»
یا:
«حساب بانکی شما محدود شده است.»
پیامک به دلیل کوتاه بودن و نمایش محدود URL میتواند تشخیص دامنه جعلی را دشوارتر کند.
۵. Vishing چیست؟
Vishing مخفف:
Voice Phishing
است.
در این حمله فرد مهاجم از تماس تلفنی استفاده میکند.
ممکن است خود را:
- پشتیبان بانک؛
- کارمند شرکت؛
- مسئول امنیت؛
- پشتیبان سرویس
معرفی کند.
سپس از قربانی اطلاعات حساس درخواست کند.
هیچ مجموعه معتبر نباید از کاربر بخواهد Password کامل خود را تلفنی اعلام کند.
۶. فیشینگ در شبکههای اجتماعی
حسابهای جعلی در شبکههای اجتماعی نیز برای فیشینگ استفاده میشوند.
مهاجم ممکن است صفحهای شبیه Support رسمی ایجاد کند.
مثلاً:
«برای رفع مشکل حساب، این فرم را پر کنید.»
صفحه ممکن است لوگو و نام بسیار مشابهی داشته باشد.
۷. QR Phishing یا Quishing
QR Code یکی از ابزارهای جدیدتر مورد استفاده در حملات فیشینگ است.
کاربر QR را Scan میکند و بدون دیدن URL کامل وارد سایت میشود.
این مسئله بررسی مقصد را سختتر میکند.
بنابراین QR Code نیز باید مانند لینک ناشناس بررسی شود.
۸. فیشینگ از طریق تبلیغات جعلی
گاهی مهاجم از تبلیغات Search یا Social Media استفاده میکند.
کاربر نام سرویس واقعی را جستجو میکند اما روی تبلیغی کلیک میکند که به دامنهای شبیه سرویس اصلی منتهی میشود.
به همین دلیل هنگام Login به سرویسهای حساس بهتر است Domain را بررسی کنید.
۹. Clone Phishing چیست؟
در Clone Phishing مهاجم یک پیام واقعی را تقریباً کپی میکند اما لینک یا Attachment آن را تغییر میدهد.
چون ظاهر پیام برای قربانی آشناست، احتمال اعتماد افزایش پیدا میکند.
۱۰. Business Email Compromise یا BEC
در BEC مهاجم تلاش میکند خود را به جای مدیر یا شریک تجاری معرفی کند.
برای مثال:
«لطفاً مبلغ فاکتور را به حساب جدید انتقال دهید.»
یا:
«فایل مالی محرمانه را برای من ارسال کنید.»
این حملات میتوانند خسارت مالی قابلتوجهی ایجاد کنند.
۱۱. فیشینگ با صفحه ورود جعلی
یکی از رایجترین سناریوها ایجاد صفحهای بسیار شبیه Login واقعی است.
ممکن است صفحه مشابه:
- Microsoft 365؛
- Gmail؛
- WordPress؛
- Social Network؛
- پنل Hosting
طراحی شده باشد.
نکته مهم:
ظاهر صفحه هیچ تضمینی درباره اصالت آن نمیدهد.
لوگو و CSS یک سایت را میتوان بهسادگی کپی کرد.
آنچه اهمیت دارد دامنه واقعی است.
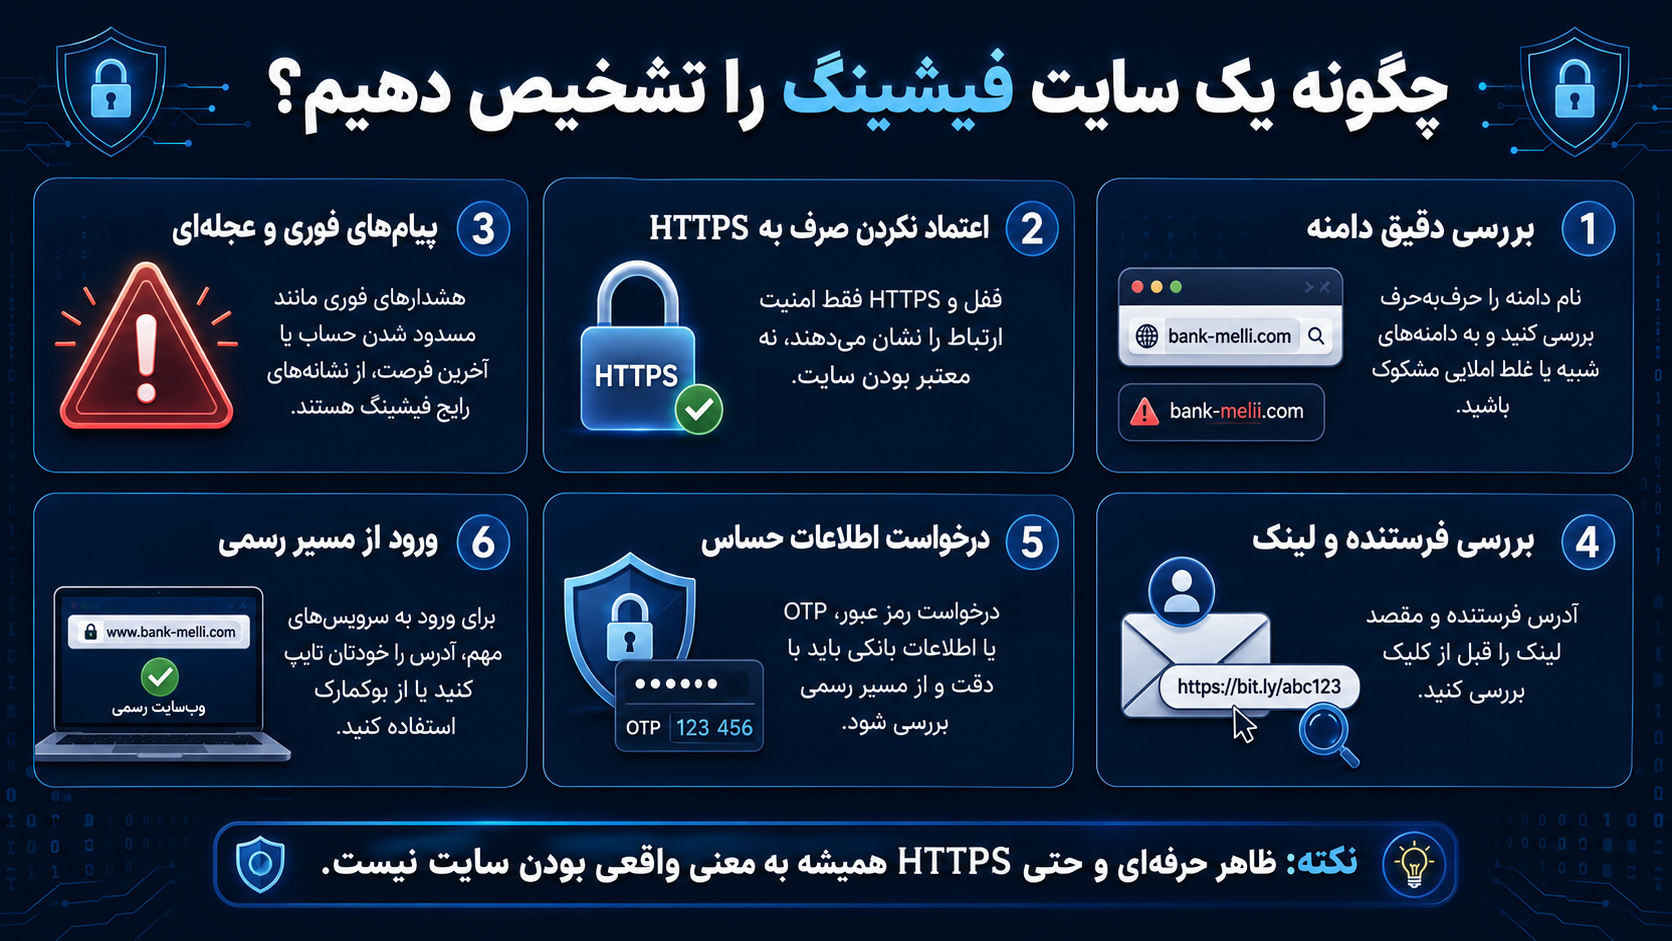
چگونه یک سایت فیشینگ را تشخیص دهیم؟
هیچ علامت واحدی نمیتواند همه حملات را شناسایی کند.
بهتر است چند مورد را با هم بررسی کنید.
۱. دامنه سایت را با دقت بخوانید
این مهمترین کار است.
فرض کنید سایت اصلی:
example.com
است.
مهاجم ممکن است از دامنههایی شبیه این استفاده کند:
example-login.com
examp1e.com
example-security.net
example.verify-user.com
در مثال آخر Domain واقعی:
verify-user.com
است، نه example.
قسمتهای قبل از دامنه اصلی میتوانند Subdomain باشند.
Typosquatting چیست؟
Typosquatting استفاده از دامنههایی است که با یک اشتباه تایپی کوچک شبیه دامنه اصلی هستند.
برای مثال:
gooogle.com
یا تغییر یک حرف با حرف مشابه.
کاربر ممکن است در نگاه سریع متوجه تفاوت نشود.
Homograph Attack چیست؟
برخی حروف در زبانها یا Unicode ظاهر بسیار مشابهی دارند.
مهاجم ممکن است از کاراکتری استفاده کند که ظاهراً مشابه حرف انگلیسی است اما از Alphabet دیگری میآید.
Browserهای مدرن برای کاهش این خطر مکانیزمهای مختلفی دارند، اما همچنان باید Domain را بررسی کرد.
۲. به HTTPS اعتماد کامل نکنید
این نکته بسیار مهم است.
سایت فیشینگ نیز میتواند:
HTTPS
داشته باشد.
Certificate فقط نشان میدهد ارتباط شما با همان Domain رمزنگاری شده است.
نمیگوید صاحب Domain قابل اعتماد است.
بنابراین:
قفل مرورگر = اتصال امن
نه:
سایت معتبر و قانونی
۳. پیامهای عجولانه را جدی بگیرید
بسیاری از حملات با ایجاد فشار زمانی کار میکنند.
مانند:
- تا ۱۰ دقیقه دیگر حساب بسته میشود؛
- فوراً پرداخت کنید؛
- آخرین فرصت؛
- در صورت عدم تأیید حساب حذف میشود.
اگر پیامی شما را مجبور به تصمیم فوری میکند، ابتدا مستقل از لینک موجود وضعیت را بررسی کنید.
۴. فرستنده ایمیل را بررسی کنید
نام نمایشی Email قابل جعل یا تغییر است.
ممکن است ایمیل نمایش دهد:
Support Team
اما آدرس واقعی:
باشد.
نام فرستنده بهتنهایی اعتبار را ثابت نمیکند.
۵. لینک را قبل از کلیک بررسی کنید
روی Desktop معمولاً میتوان با Hover کردن روی لینک مقصد را مشاهده کرد.
اگر متن لینک:
example.com
باشد اما مقصد چیز دیگری نشان دهد، باید مشکوک شوید.
۶. درخواست اطلاعات غیرعادی
اگر سرویس از طریق ایمیل از شما:
- Password؛
- کد بازیابی؛
- OTP؛
- اطلاعات کارت
درخواست میکند، موضوع را بررسی کنید.
بهخصوص کدهای احراز هویت نباید در اختیار شخص دیگری قرار گیرند.
۷. غلطهای نگارشی و طراحی عجیب
این مورد در گذشته نشانه مهمتری بود.
امروزه مهاجمان میتوانند متن بسیار طبیعی و طراحی حرفهای تولید کنند.
بنابراین نبود غلط املایی به معنی معتبر بودن پیام نیست.
آیا هوش مصنوعی فیشینگ را خطرناکتر کرده است؟
ابزارهای تولید متن و تصویر میتوانند ایجاد پیامهایی با زبان طبیعیتر را آسانتر کنند.
در گذشته برخی Phishing Emailها با غلطهای واضح قابل تشخیص بودند.
اکنون پیام میتواند:
- فارسی روان؛
- نام درست؛
- قالب حرفهای؛
- لحن سازمانی
داشته باشد.
بنابراین آموزش کاربران باید بیشتر روی بررسی:
دامنه، Context، درخواست و مسیر مستقل تأیید
تمرکز کند.
سایت فیشینگ چگونه اطلاعات را سرقت میکند؟
در سطح مفهومی، صفحه جعلی یک Form از کاربر دریافت میکند.
کاربر تصور میکند در حال Login به سرویس واقعی است، درحالیکه اطلاعات به زیرساخت مهاجم ارسال میشود.
از نظر دفاعی مهم است بدانید:
ظاهر فرم مهم نیست.
Destination داده اهمیت دارد.
به همین دلیل Password Managerها در برخی سناریوها مفید هستند؛ زیرا Credential را معمولاً فقط روی Domain ذخیرهشده Auto-Fill میکنند.
چرا Password Manager میتواند در برابر فیشینگ کمک کند؟
فرض کنید Password برای:
example.com
در Password Manager ذخیره شده است.
اگر وارد:
example-login.com
شوید، Password Manager ممکن است آن Credential را Auto-Fill نکند.
این رفتار میتواند یک علامت هشدار باشد.
البته Password Manager نیز جای بررسی Domain را نمیگیرد.
آیا 2FA جلوی فیشینگ را میگیرد؟
2FA امنیت حساب را بهشدت افزایش میدهد، اما همه انواع 2FA در برابر Phishing مقاومت یکسانی ندارند.
اگر مهاجم علاوه بر Password بتواند کاربر را متقاعد کند OTP را نیز وارد کند، ممکن است برخی روشهای 2FA دور زده شوند.
روشهای Phishing-Resistant مانند Security Keyهای مبتنی بر استانداردهای مدرن میتوانند مقاومت بیشتری ایجاد کنند.
اما برای کاربران معمولی فعال کردن هر نوع 2FA معتبر همچنان بسیار بهتر از نداشتن آن است.
OTP Phishing چیست؟
در این حمله مهاجم بعد از گرفتن Username و Password از قربانی کد یکبارمصرف را نیز درخواست میکند.
پیام ممکن است بگوید:
«کد تأیید ارسالشده را وارد کنید.»
قربانی تصور میکند کد را وارد سایت واقعی میکند.
به همین دلیل هیچوقت OTP را برای شخص دیگری ارسال نکنید.
Session Theft چیست؟
بعد از Login، بسیاری از سایتها از Session Cookie برای شناسایی کاربر استفاده میکنند.
اگر مهاجم Session معتبر را به دست آورد، ممکن است در برخی شرایط بدون داشتن Password مجدداً از Session استفاده کند.
به همین دلیل:
- Secure Cookie؛
- TLS؛
- Session Management؛
- Re-authentication
نیز بخشی از امنیت حساب هستند.
سرقت اطلاعات از طریق فایلهای آلوده
Phishing همیشه فقط صفحه Login جعلی نیست.
گاهی مهاجم Attachment ارسال میکند.
مثلاً:
- فایل Office؛
- PDF جعلی؛
- Archive؛
- برنامه اجرایی.
کاربر فایل را باز میکند و ممکن است Malware روی سیستم اجرا شود.
در نتیجه اطلاعات Browser، Cookie، Password یا فایلها ممکن است در خطر قرار گیرند.
Infostealer چیست؟
Infostealer نوعی بدافزار است که با هدف سرقت اطلاعات طراحی میشود.
ممکن است دنبال:
- Passwordهای ذخیرهشده؛
- Cookieها؛
- Tokenها؛
- Credentialهای نرمافزار؛
- Wallet Data؛
- اطلاعات Browser
باشد.
یک Phishing Email میتواند صرفاً وسیله Delivery برای چنین Malwareی باشد.
فیشینگ مخصوص مدیران سایت
مدیران سایت هدف جذابی هستند، زیرا حساب آنها دسترسی زیادی دارد.
سناریوهای متداول شامل:
- پیام جعلی Hosting؛
- هشدار جعلی SSL؛
- اخطار جعلی WordPress؛
- Domain Expiration جعلی؛
- Search Console جعلی؛
- اخطار Malware جعلی.
برای مثال ممکن است پیام بگوید:
«دامنه شما تا امروز منقضی میشود؛ برای جلوگیری از حذف سایت وارد حساب شوید.»
مدیر روی لینک کلیک کرده و Credential Hosting خود را وارد میکند.
فیشینگ حساب وردپرس
صفحه:
wp-login.php
برای بسیاری از کاربران آشناست.
مهاجم ممکن است یک نسخه جعلی از صفحه Login وردپرس ایجاد کند.
برای محافظت:
- 2FA فعال کنید؛
- Password Manager استفاده کنید؛
- URL و Domain را بررسی کنید؛
- مدیران غیرضروری را حذف کنید؛
- Login Alert فعال کنید.
سرقت اطلاعات هاست چه خطراتی دارد؟
دسترسی Hosting بسیار حساستر از بسیاری حسابهای معمولی است.
مهاجم با دسترسی به Hosting ممکن است بتواند:
- فایل سایت را تغییر دهد؛
- Database را دانلود کند؛
- Backdoor نصب کند؛
- Email را مشاهده کند؛
- Backup را حذف کند.
بنابراین Hosting Account باید:
- Password منحصربهفرد؛
- 2FA؛
- Login Notification
داشته باشد.
فیشینگ دامنه و Registrar
حساب ثبت دامنه نیز بسیار حساس است.
اگر مهاجم Registrar Account را تصاحب کند، ممکن است:
- Nameserver را تغییر دهد؛
- DNS را دستکاری کند؛
- ایمیل Domain را Redirect کند.
برای Registrar نیز 2FA و Domain Lock اهمیت زیادی دارند.
DNS Hijacking و فیشینگ چه ارتباطی دارند؟
گاهی کاربر Domain صحیح را وارد میکند اما DNS دستکاری شده است.
در چنین سناریویی Traffic میتواند به Server مهاجم هدایت شود.
این حمله با Phishing ساده تفاوت دارد اما نتیجه میتواند مشابه باشد.
به همین دلیل امنیت DNS و Registrar بخشی از امنیت سایت است.
چگونه از فیشینگ جلوگیری کنیم؟
هیچ ابزار واحدی کافی نیست.
بهترین دفاع چندلایه است.
۱. دامنه را قبل از Login بررسی کنید
قبل از وارد کردن اطلاعات حساس:
- Domain را بخوانید.
- از Bookmark استفاده کنید.
- از لینکهای ناشناس برای ورود استفاده نکنید.
برای بانک، Hosting یا Email بهتر است URL را خودتان باز کنید.
۲. احراز هویت دومرحلهای فعال کنید
برای حسابهای حساس:
- Email؛
- Hosting؛
- WordPress؛
- Registrar؛
- Cloud
2FA فعال باشد.
حتی اگر Password لو برود، یک لایه دفاعی دیگر وجود خواهد داشت.
۳. از Password Manager استفاده کنید
Password Manager باعث میشود:
- Passwordهای قوی و منحصربهفرد داشته باشید؛
- Credential را روی Domain اشتباه کمتر وارد کنید؛
- یک Password را در چند سایت تکرار نکنید.
۴. Password را تکرار نکنید
یکی از خطرناکترین عادتها استفاده از یک رمز در چند سایت است.
اگر یک سایت Phishing رمز شما را بگیرد، مهاجم احتمالاً آن را روی سرویسهای دیگر نیز امتحان خواهد کرد.
این حمله:
Credential Stuffing
نامیده میشود.
۵. ایمیل مدیر سایت را محافظت کنید
ایمیل معمولاً کلید Recovery سایر حسابها است.
اگر Email تصاحب شود، مهاجم ممکن است Password سایر سرویسها را Reset کند.
بنابراین امنیت Email حتی از بسیاری حسابها مهمتر است.
۶. Updateها را نصب کنید
Phishing ممکن است برای Delivery Malware استفاده شود.
سیستمعامل، Browser و نرمافزارهای قدیمی ممکن است آسیبپذیریهایی داشته باشند.
Update کردن خطر Exploit را کاهش میدهد.
۷. Attachment ناشناس را باز نکنید
اگر فایل انتظار نمیرود، حتی اگر از نام آشنا آمده، ابتدا صحت پیام را از کانال دیگری تأیید کنید.
۸. روی QR Code ناشناس کلیک نکنید
قبل از ادامه URL مقصد را بررسی کنید.
۹. Login Alert فعال کنید
سرویسهای حساس اگر امکان دارند باید درباره Login جدید هشدار ارسال کنند.
این موضوع باعث میشود نفوذ سریعتر شناسایی شود.
۱۰. دسترسیهای قدیمی را حذف کنید
کارمند یا کاربری که دیگر نیازی به Account ندارد نباید دسترسی فعال داشته باشد.
هر Account اضافه یک سطح حمله جدید ایجاد میکند.
چگونه سازمانها با فیشینگ مقابله کنند؟
در سازمانها مشکل فقط آموزش یک کاربر نیست.
باید فرآیندی وجود داشته باشد.
Email Filtering
سیستم ایمیل میتواند بسیاری از پیامهای Spam و Phishing شناختهشده را فیلتر کند.
اما هیچ Filterی صددرصد نیست.
SPF چیست؟
SPF یک مکانیزم مرتبط با Email Authentication است که مشخص میکند کدام Serverها اجازه دارند برای Domain ایمیل ارسال کنند.
SPF بهتنهایی تمام Spoofingها را متوقف نمیکند.
DKIM چیست؟
DKIM به Email اجازه میدهد با Signature رمزنگاریشده صحت بخشهایی از پیام بررسی شود.
DMARC چیست؟
DMARC بر پایه SPF و DKIM Policy تعریف میکند و میتواند گزارشهایی درباره Email Authentication ارائه دهد.
تنظیم صحیح:
SPF + DKIM + DMARC
یکی از اقدامات مهم برای حفاظت از Domain در برابر سوءاستفاده ایمیلی است.
اما این ابزارها مانع ثبت دامنهای شبیه نام شرکت نمیشوند.
آموزش کارکنان
آموزش باید شامل:
- تشخیص Domain؛
- بررسی Sender؛
- گزارش پیام مشکوک؛
- عدم ارسال OTP؛
- Verification مستقل
باشد.
آموزش یکبار در سال معمولاً کافی نیست.
اصل تأیید از کانال دوم
اگر مدیر مالی ایمیلی برای انتقال پول ارسال کرد، درخواست را از کانال مستقلی مانند تماس داخلی تأیید کنید.
بهخصوص اگر:
- شماره حساب تغییر کرده؛
- مبلغ بزرگ است؛
- درخواست غیرعادی است.
Least Privilege
اگر Account فیشینگ شد، خسارت باید محدود باشد.
هر فرد فقط دسترسی لازم را داشته باشد.
این اصل آسیب احتمالی را کاهش میدهد.
اگر روی لینک فیشینگ کلیک کردیم چه کنیم؟
کلیک بهتنهایی همیشه به معنی نفوذ نیست.
اول مشخص کنید بعد از کلیک چه اتفاقی افتاده است.
اگر فقط صفحه باز شده و:
- اطلاعات وارد نکردید؛
- فایل دانلود نکردید؛
- Permission ندادید
ریسک ممکن است کمتر باشد.
بااینحال Browser و سیستم را بررسی کنید.
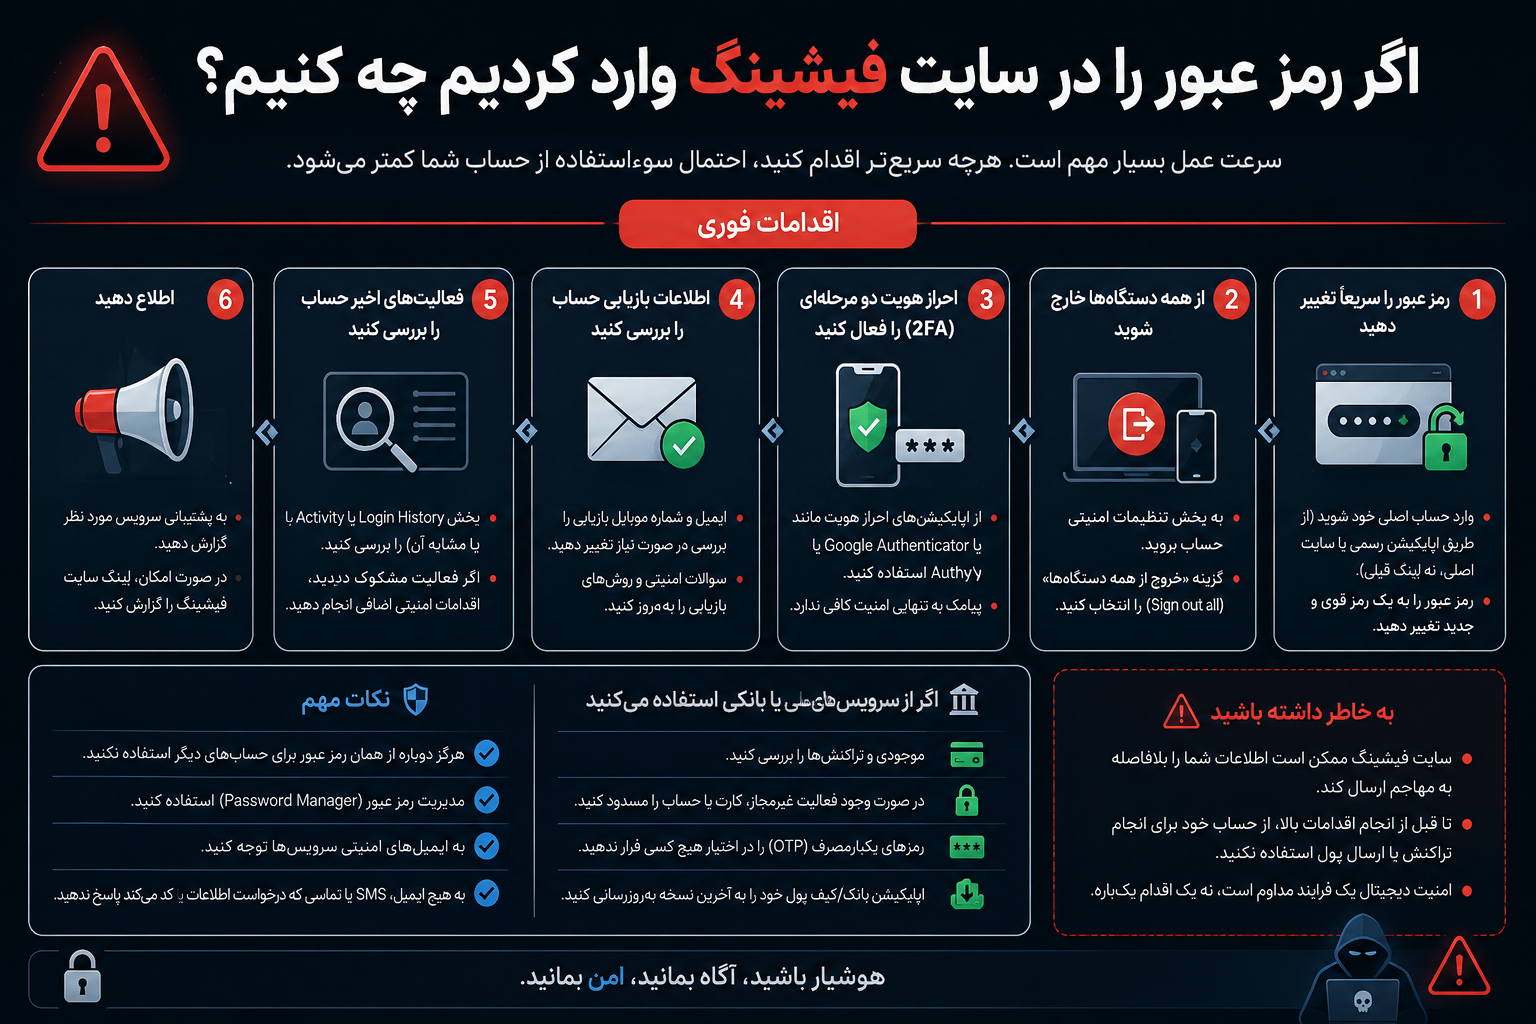
اگر رمز عبور را در سایت فیشینگ وارد کردیم چه کنیم؟
این موضوع جدیتر است.
۱. رمز را فوراً تغییر دهید
از Device امن و از طریق سایت رسمی.
۲. Sessionهای فعال را Logout کنید
اگر سرویس امکان:
Sign out of all sessions
دارد، استفاده کنید.
۳. 2FA را فعال کنید
اگر قبلاً فعال نبوده است.
۴. سایر حسابها را بررسی کنید
اگر همان Password جای دیگری استفاده شده، تمام آنها باید تغییر کنند.
۵. Recovery Information را بررسی کنید
مهاجم ممکن است:
- ایمیل Recovery؛
- شماره تلفن؛
- MFA Device
را تغییر داده باشد.
اگر OTP را هم وارد کردیم چه کنیم؟
باید فرض کنید مهاجم احتمالاً توانسته Login کند.
بنابراین:
- Sessionها را قطع کنید؛
- Password را تغییر دهید؛
- MFA را بازنشانی کنید؛
- Login History را بررسی کنید.
اگر فایل فیشینگ را دانلود کردیم چه کنیم؟
دانلود و اجرا دو مرحله متفاوتاند.
اگر فایل فقط دانلود شده و اجرا نشده است، ریسک پایینتر است.
اگر اجرا شده:
- اتصال سیستم را در صورت نیاز محدود کنید؛
- اسکن امنیتی انجام دهید؛
- Accountهای حساس را از Device سالم مدیریت کنید؛
- Activity مشکوک را بررسی کنید.
در محیط سازمانی بهتر است تیم IT یا Security فوراً مطلع شود.
اگر اطلاعات کارت بانکی وارد کردیم چه کنیم؟
باید سریعاً از کانال رسمی بانک یا ارائهدهنده Payment اقدام کنید.
ممکن است لازم باشد:
- کارت مسدود شود؛
- تراکنشها بررسی شوند؛
- Credential پرداخت تغییر کند.
هیچوقت از شماره تلفن یا لینک موجود در پیام فیشینگ برای تماس با بانک استفاده نکنید.
اگر اطلاعات هاست سرقت شد چه کنیم؟
موضوع بسیار حساس است.
باید سریعاً:
- Password Hosting تغییر کند.
- 2FA فعال یا Reset شود.
- FTP/SFTP Accountها بررسی شوند.
- فایلها برای تغییرات مشکوک Scan شوند.
- Database بررسی شود.
- Administratorهای سایت بررسی شوند.
- Logها بررسی شوند.
- Backup سالم آماده باشد.
فقط تغییر Password تضمین نمیکند سایت آلوده نشده است.
اگر WordPress Admin فیشینگ شد چه کنیم؟
علاوه بر تغییر Password:
- Sessionهای مدیر را Logout کنید؛
- کاربران Administrator را بررسی کنید؛
- Pluginها و Themeها را بررسی کنید؛
- File Changes را Scan کنید؛
- Security Logs را ببینید؛
- WordPress Salts را در Incident جدی Rotate کنید.
چگونه بفهمیم حساب ما بعد از فیشینگ استفاده شده است؟
به موارد زیر توجه کنید:
- Login از Location ناشناس؛
- Password Reset؛
- تغییر Recovery Email؛
- Email ارسالشده ناشناس؛
- Plugin جدید؛
- Administrator جدید؛
- تغییر تنظیمات؛
- تراکنش ناشناس.
وجود هرکدام باید بررسی شود.
فیشینگ چه تأثیری بر امنیت سایت دارد؟
اگر Credential مدیر سایت سرقت شود، مهاجم ممکن است بدون Exploit فنی وارد شود.
بعد از آن میتواند:
- Malware نصب کند؛
- فایلها را تغییر دهد؛
- کاربر Admin جدید بسازد؛
- Redirect ایجاد کند؛
- Spam SEO ایجاد کند.
بنابراین فیشینگ ممکن است نقطه شروع هک کامل سایت باشد.
فیشینگ و سئو
گاهی سایت قربانی برای میزبانی صفحات Phishing استفاده میشود.
در چنین شرایطی:
- صفحات جعلی روی Domain ایجاد میشوند؛
- Google ممکن است Security Warning نمایش دهد؛
- کاربران اعتماد خود را از دست میدهند؛
- Traffic کاهش پیدا میکند.
بنابراین مدیر سایت باید Security Issues و فایلهای ناشناس را بررسی کند.
چگونه از سایت خود در برابر میزبانی صفحات فیشینگ محافظت کنیم؟
وردپرس و افزونهها را بهروز نگه دارید
آسیبپذیری میتواند به مهاجم اجازه Upload صفحه جعلی بدهد.
Uploadها را محدود کنید
فایلهای خطرناک نباید بدون کنترل روی Server قرار گیرند.
Administratorها را محدود کنید
Accountهای غیرضروری حذف شوند.
2FA فعال کنید
برای مدیران.
File Monitoring داشته باشید
ساخت فایل جدید در مسیر عجیب باید قابل شناسایی باشد.
WAF استفاده کنید
برای کاهش برخی حملات خودکار.
آیا SSL جلوی فیشینگ را میگیرد؟
خیر.
این موضوع دوباره ارزش تأکید دارد.
سایت فیشینگ نیز میتواند SSL داشته باشد.
HTTPS فقط امنیت Connection را نشان میدهد.
اعتبار Business یا محتوای Website را تأیید نمیکند.
آیا Antivirus جلوی فیشینگ را میگیرد؟
ممکن است برخی URLهای شناختهشده یا فایلها را Block کند.
اما حمله جدید ممکن است هنوز در Database آن شناسایی نشده باشد.
بنابراین Awareness همچنان ضروری است.
آیا CAPTCHA جلوی فیشینگ را میگیرد؟
CAPTCHA برای تشخیص Bot طراحی شده است، نه تعیین اینکه Website جعلی است یا واقعی.
صفحه Phishing نیز میتواند CAPTCHA داشته باشد.
چرا طراحی حرفهای نشانه معتبر بودن سایت نیست؟
ساختار ظاهری Web Page قابل کپی است.
مهاجم میتواند:
- لوگو؛
- رنگ؛
- Font؛
- Form؛
- تصاویر
را شبیه سایت اصلی کند.
بنابراین Domain مهمتر از ظاهر است.
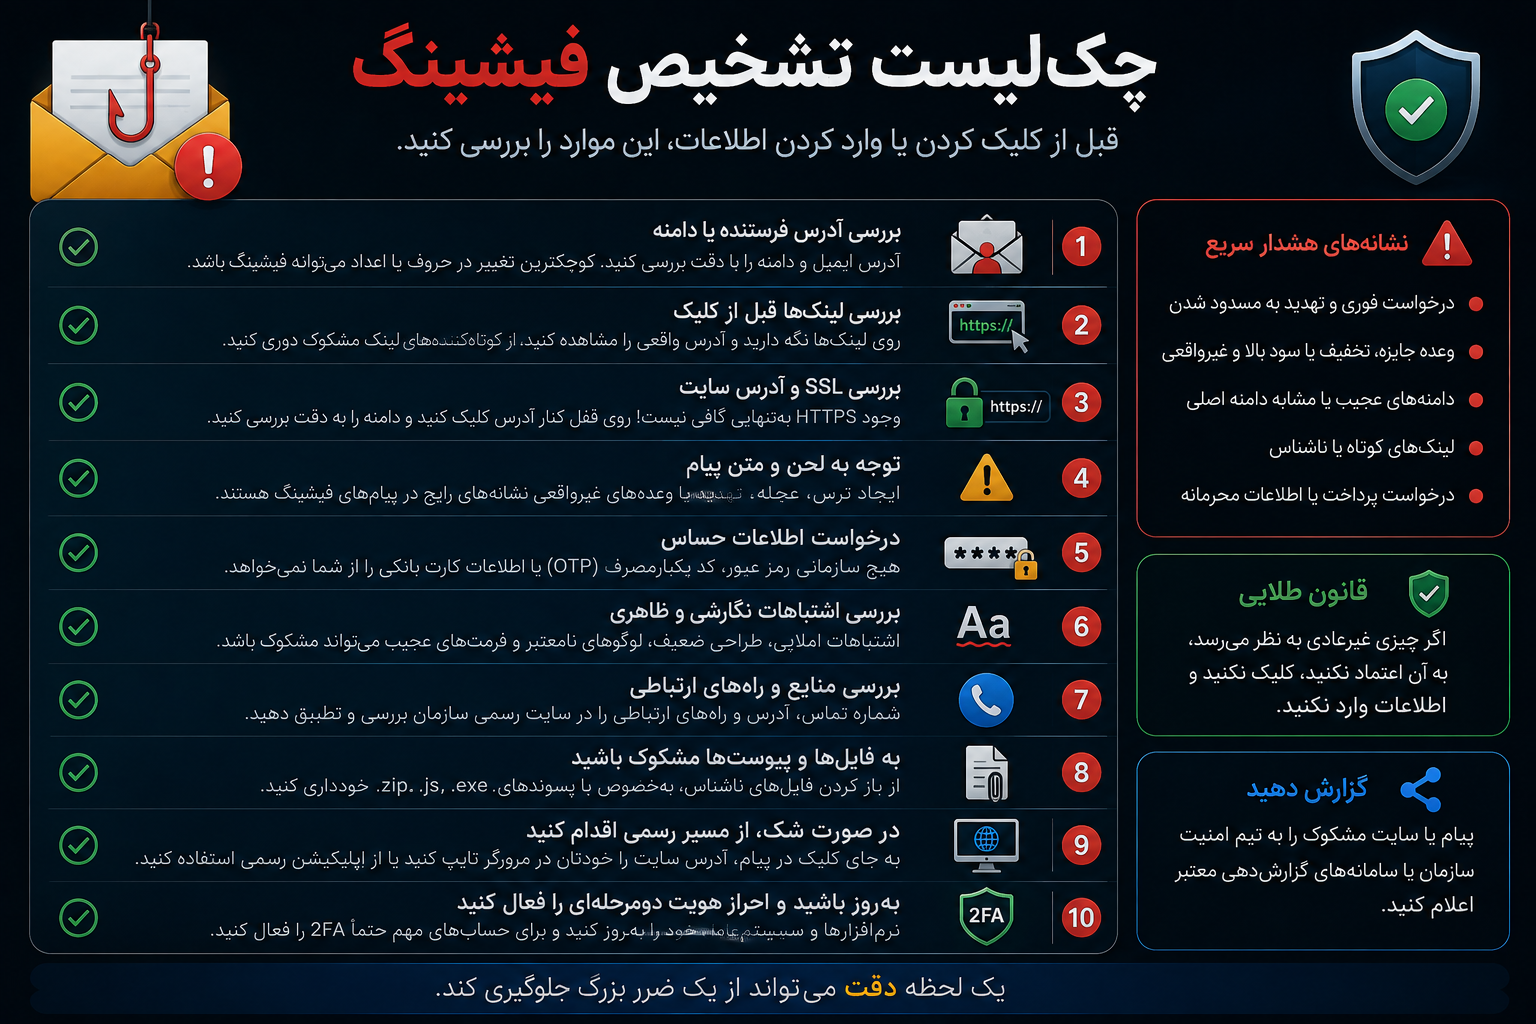
چکلیست تشخیص فیشینگ
قبل از وارد کردن اطلاعات حساس بررسی کنید:
- [ ] آیا دامنه دقیقاً صحیح است؟
- [ ] آیا از طریق لینک ناشناس وارد شدهام؟
- [ ] آیا پیام عجله غیرعادی ایجاد میکند؟
- [ ] آیا Sender واقعی است؟
- [ ] آیا سرویس از من OTP میخواهد؟
- [ ] آیا درخواست مالی غیرعادی است؟
- [ ] آیا Password Manager دامنه را میشناسد؟
- [ ] آیا فایل غیرمنتظره وجود دارد؟
- [ ] آیا میتوانم موضوع را از مسیر رسمی بررسی کنم؟
- [ ] آیا درخواست با رفتار معمول سازمان سازگار است؟
اگر حتی یک بخش جدی مشکوک است، قبل از ادامه تأیید مستقل بگیرید.
چکلیست جلوگیری از سرقت اطلاعات
برای کاهش خطر:
- [ ] برای هر سرویس Password جداگانه دارید.
- [ ] از Password Manager استفاده میکنید.
- [ ] 2FA فعال است.
- [ ] Email اصلی محافظت شده است.
- [ ] Hosting 2FA دارد.
- [ ] Registrar امن شده است.
- [ ] سیستم و Browser بهروز هستند.
- [ ] Backup منظم دارید.
- [ ] Login Alert فعال است.
- [ ] دسترسی کارکنان بازبینی میشود.
- [ ] فایل ناشناس باز نمیشود.
- [ ] اطلاعات حساس از طریق پیامرسان ارسال نمیشود.
اشتباهات رایج کاربران در مواجهه با فیشینگ
اعتماد به لوگو
لوگو هیچ اعتباری ثابت نمیکند.
اعتماد کامل به HTTPS
سایت جعلی نیز میتواند SSL داشته باشد.
استفاده از رمز مشترک
یک Credential Leak تبدیل به چند Account Takeover میشود.
ارسال OTP
کد احراز هویت برای خود کاربر است.
عجله کردن
فشار زمانی یکی از ابزارهای اصلی مهندسی اجتماعی است.
تماس با شماره داخل پیام
مهاجم ممکن است هم Website و هم شماره تلفن جعلی ایجاد کرده باشد.
نصب نرمافزار پشتیبانی ناشناس
Support واقعی نباید بدون فرآیند قابل تأیید شما را مجبور به نصب ابزار کنترل Remote کند.
آیا فیشینگ فقط کاربران مبتدی را هدف میگیرد؟
خیر.
حتی افراد متخصص نیز ممکن است قربانی حمله هدفمند شوند.
یک Spear Phishing حرفهای ممکن است:
- Context واقعی داشته باشد؛
- از نام همکار استفاده کند؛
- در زمان مناسب ارسال شود؛
- Domain بسیار مشابه داشته باشد.
امنیت نباید بر این فرض بنا شود که «من فریب نمیخورم».
باید مکانیزمهایی وجود داشته باشند که حتی در صورت خطای انسانی خسارت را محدود کنند.
Zero Trust و فیشینگ
اصل Zero Trust میگوید صرفاً به دلیل اینکه Request از Account یا Network خاصی آمده نباید اعتماد کامل ایجاد شود.
در برابر Phishing این تفکر مفید است.
مثلاً Login از Device جدید میتواند نیازمند Verification بیشتر باشد.
چرا Backup در حملات فیشینگ مهم است؟
اگر فیشینگ به Credential مدیر منجر شود و سایت تغییر کند، Backup سالم میتواند Recovery را آسانتر کند.
اما Backup باید:
- Off-site؛
- چندنسخهای؛
- قابل Restore
باشد.
نقش Monitoring در مقابله با فیشینگ
Monitoring میتواند آثار استفاده از Credential سرقتشده را سریعتر نشان دهد.
مثلاً:
- Login جدید؛
- Admin جدید؛
- File Change؛
- DNS Change؛
- Email Forwarding Rule.
هرچه تشخیص سریعتر باشد، خسارت کمتر خواهد بود.
Security Awareness چیست؟
Security Awareness یعنی کاربران فقط یک لیست قوانین حفظ نکنند؛ بلکه بتوانند رفتارهای مشکوک را تشخیص دهند.
آموزش مؤثر باید روی:
- تصمیمگیری؛
- تأیید هویت؛
- گزارش سریع؛
- عدم ترس از گزارش اشتباه
تمرکز کند.
اگر کاربر از ترس سرزنش Incident را مخفی کند، فرصت واکنش از دست میرود.
سوالات متداول درباره فیشینگ و سرقت اطلاعات
فیشینگ چیست؟
فیشینگ نوعی مهندسی اجتماعی است که مهاجم با جعل هویت یک سرویس یا فرد معتبر تلاش میکند قربانی را وادار به افشای اطلاعات، کلیک روی لینک یا اجرای فایل کند.
مهمترین نشانه سایت فیشینگ چیست؟
دامنه اشتباه یا مشکوک یکی از مهمترین نشانههاست. ظاهر صفحه، HTTPS و لوگوی معتبر بهتنهایی اصالت سایت را ثابت نمیکنند.
آیا سایت فیشینگ میتواند HTTPS داشته باشد؟
بله. Certificate TLS فقط ارتباط با Domain موردنظر را رمزنگاری میکند و قانونی بودن صاحب سایت را تضمین نمیکند.
اگر روی لینک فیشینگ کلیک کنیم چه میشود؟
بستگی دارد. اگر هیچ اطلاعاتی وارد نکرده یا فایلی اجرا نکرده باشید، خطر ممکن است محدودتر باشد. اگر Credential یا فایل درگیر شده، اقدامات امنیتی فوری لازم است.
اگر رمز را در سایت فیشینگ وارد کنیم چه کنیم؟
فوراً از سایت رسمی Password را تغییر دهید، تمام Sessionها را Logout کنید، 2FA فعال کنید و اگر Password در سرویس دیگری تکرار شده آن را نیز تغییر دهید.
آیا 2FA جلوی فیشینگ را میگیرد؟
ریسک Account Takeover را بسیار کاهش میدهد، اما بعضی حملات میتوانند OTP را نیز از کاربر درخواست کنند. روشهای Phishing-Resistant مقاومت بیشتری دارند.
آیا آنتیویروس سایت فیشینگ را تشخیص میدهد؟
ممکن است بعضی URLها یا فایلهای شناختهشده را Block کند اما تضمین صددرصدی وجود ندارد.
تفاوت Phishing و Spear Phishing چیست؟
Phishing عمومی برای تعداد زیادی قربانی ارسال میشود، درحالیکه Spear Phishing برای شخص یا سازمان مشخصی شخصیسازی میشود.
Smishing چیست؟
فیشینگ از طریق پیامک است.
Vishing چیست؟
فیشینگ صوتی یا تلفنی است.
Quishing چیست؟
فیشینگ از طریق QR Code است.
اگر اطلاعات Hosting فیشینگ شود چه کنیم؟
Credentialها را تغییر دهید، Sessionها را قطع کنید، 2FA فعال کنید و فایلها، Database، کاربران و Logهای سایت را برای فعالیت مشکوک بررسی کنید.
چگونه از فیشینگ وردپرس جلوگیری کنیم؟
از Password قوی و منحصربهفرد، 2FA، Password Manager، Login Monitoring، Update منظم و محدود کردن Administratorها استفاده کنید.
جمعبندی
فیشینگ و سرقت اطلاعات از تهدیدهایی هستند که میتوانند بدون شکستن Firewall، رمزنگاری یا Server به اطلاعات حساس دسترسی پیدا کنند؛ کافی است مهاجم بتواند کاربر را متقاعد کند اطلاعات را خودش تحویل دهد.
مهمترین ویژگی فیشینگ سوءاستفاده از اعتماد است.
یک پیام جعلی میتواند بسیار حرفهای باشد، از نام واقعی شما استفاده کند، لوگوی سازمان را داشته باشد، فارسی روانی نوشته شده باشد و حتی شما را به سایتی HTTPS هدایت کند.
به همین دلیل برای تشخیص حملات نباید فقط به ظاهر اعتماد کرد.
مهمترین مواردی که باید بررسی شوند عبارتاند از:
دامنه واقعی، Context پیام، نوع درخواست، فرستنده و امکان تأیید موضوع از یک مسیر مستقل.
از نظر دفاعی نیز چند اقدام تأثیر بسیار زیادی دارند:
Passwordهای منحصربهفرد، Password Manager، احراز هویت دومرحلهای، محافظت از ایمیل اصلی، Login Alert، Update منظم و آموزش امنیتی.
برای مدیران سایت، موضوع اهمیت بیشتری دارد؛ زیرا فیشینگ Credential یک WordPress Administrator، Hosting Account یا Domain Registrar میتواند مستقیماً به هک کامل سایت منجر شود.
اگر اطلاعاتی در یک صفحه مشکوک وارد کردید، سرعت عمل بسیار مهم است. Password را از سرویس رسمی تغییر دهید، Sessionهای فعال را قطع کنید، 2FA را بررسی کنید و History ورود را کنترل کنید.
همچنین اگر Credential مربوط به سایت یا Hosting بوده است، فقط تغییر رمز کافی نیست؛ باید مشخص شود مهاجم در مدت دسترسی چه تغییراتی روی Server، Database و کاربران انجام داده است.
در نهایت بهترین رویکرد این است که فیشینگ را صرفاً مشکل کاربران بیتجربه ندانیم. حملات هدفمند میتوانند بسیار متقاعدکننده باشند و هر فردی ممکن است در شرایط نامناسب اشتباه کند.
سیستم امن سیستمی نیست که فرض کند هیچکس هرگز اشتباه نخواهد کرد؛ بلکه سیستمی است که حتی در صورت یک اشتباه انسانی، لایههای بعدی دفاع مانند 2FA، Least Privilege، Monitoring و Backup بتوانند میزان خسارت را محدود کنند.